Мы используем куки, чтобы пользоваться сайтом
было удобно.


Большой список инструментов, используемых при построении процессов безопасной разработки программного обеспечения (РБПО, SSDLC).
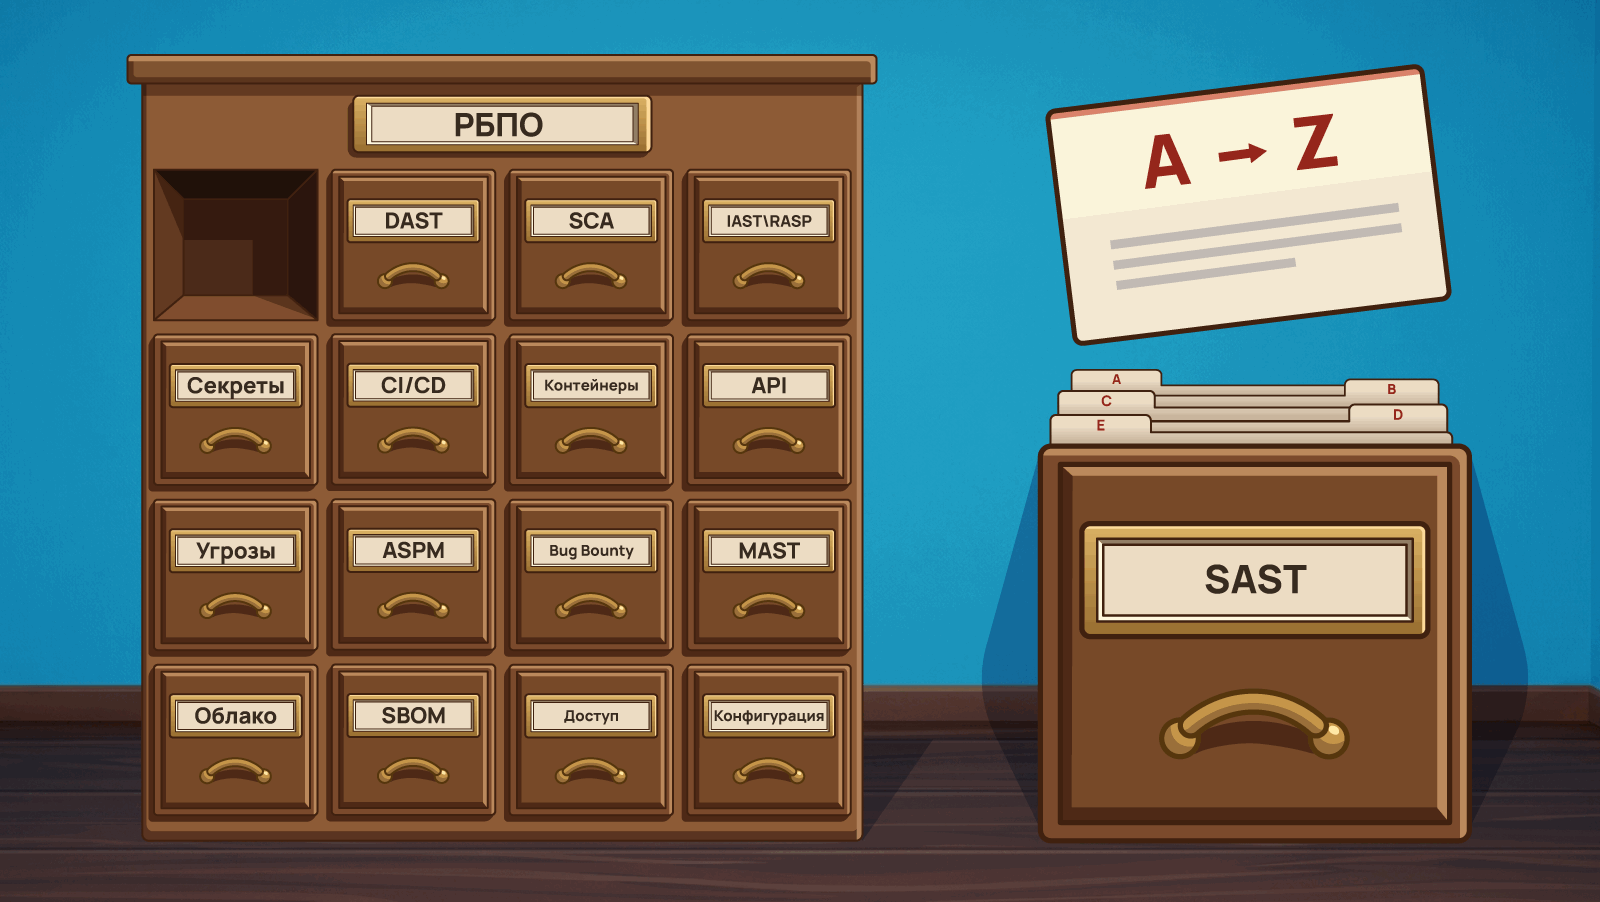
В процессе работы над подборкой материалов "Разработка безопасного программного обеспечения (РБПО) по ГОСТ Р 56939—2024" нам не хватало ресурса, содержавшего список релевантных инструментов, разбитых на соответствующие категории: SAST, DAST, SCA и так далее.
Вернее, подобные ресурсы есть, но они или перечисляют только определённый тип инструментов, или не содержат отечественные решения. Поэтому появилась идея составить собственную подборку.
Предупреждение
Данная подборка основана на использовании ИИ с последующей ручной доработкой. Так что в ней вы можете натолкнуться на худшее от обоих миров: галлюцинации ИИ и невнимательность человека :)
Просим отнестись с пониманием. Цель подборки — помочь быстро найти инструменты на нужную тему для дальнейшего их изучения и выбора. Просим написать комментарий, если заметите ошибку или захотите пополнить список. Мы будем вносить соответствующие правки в текст.
Не очень хорошо, что есть дублирование инструментов в разных категориях. Чтобы этого избежать и сделать работу со списком более удобной, мы, возможно, превратим статью в интерактивную страницу сайта. Тогда можно будет выбирать инструменты по категориям или набору тегов.
Если вы здесь, чтобы подобрать отечественный статический анализатор кода, то предлагаем начать обзор с PVS-Studio. Поддержка SEI CERT, CWE, OWASP ASVS, MISRA C, MISRA C++, ГОСТ Р 71207—2024. Сертификация.
Также обратите внимание на инструменты, принявшие участие в испытаниях статических анализаторов исходного кода при организационной и методической поддержке ФСТЭК России в 2025 году.
Описание: Статический анализатор безопасности Python-кода.
Категория: SAST
Теги: #SAST #Foreign #Free #OpenSource #OnPremise
Поддерживаемые языки: Python
Лицензия: Apache 2.0
Сайт: https://github.com/PyCQA/bandit
Описание: SAST-инструмент с акцентом на уязвимости, утечки чувствительных данных и защиту персональной информации. Принадлежит Cycode; открытый Bearer CLI продолжает развиваться.
Категория: SAST
Теги: #SAST #Foreign #Freemium #OpenSource #OnPremise #Cloud
Поддерживаемые языки: JavaScript, TypeScript, Python, Ruby, Go, Java, PHP
Лицензия: Elastic License 2.0 / Проприетарная
Сайт: https://www.bearer.com/
Описание: Статический анализатор безопасности приложений на Ruby on Rails.
Категория: SAST
Теги: #SAST #Foreign #Freemium #OpenSource #OnPremise
Поддерживаемые языки: Ruby (Ruby on Rails)
Лицензия: Brakeman Public Use License (бесплатно для некоммерческого использования)
Сайт: https://brakemanscanner.org/
Описание: Корпоративный анализатор исходного кода для поиска уязвимостей. Входит в платформу Checkmarx One.
Категория: SAST
Теги: #SAST #Foreign #Paid #OnPremise #Cloud
Поддерживаемые языки: Java, C#, C++, Python, Go, JavaScript, PHP и др. (более 30 языков)
Лицензия: Проприетарная
Сайт: https://checkmarx.com/
Описание: Движок семантического анализа кода от GitHub. Работает с кодом как с базой данных, к которой выполняются запросы.
Категория: SAST
Теги: #SAST #Foreign #LeftRussia #Freemium #FreeForOSS #OnPremise #Cloud
Поддерживаемые языки: C/C++, C#, Go, Java, JavaScript, Python, Ruby, Swift
Лицензия: Проприетарная (бесплатно для open source-проектов)
Сайт: https://codeql.github.com/
Описание: Корпоративный статический анализатор для проверки критически важного кода. Разработчик — Black Duck (ранее Synopsys). Доступен on-premise и в облаке (платформа Polaris). Для открытых проектов доступен бесплатный облачный сервис Coverity Scan.
Категория: SAST
Теги: #SAST #Foreign #LeftRussia #Paid #FreeForOSS #OnPremise #Cloud
Поддерживаемые языки: C/C++, Java, C#, JavaScript, Python, Ruby, Go и др.
Лицензия: Проприетарная
Сайт: https://www.blackduck.com/static-analysis-tools-sast/coverity.html
Описание: Статический анализатор C/C++ для поиска ошибок, уязвимостей, утечек памяти и ресурсов. Коммерческая версия Cppcheck Premium поддерживает MISRA, CERT и AUTOSAR.
Категория: SAST
Теги: #SAST #Foreign #Freemium #OpenSource #OnPremise
Поддерживаемые языки: C, C++
Лицензия: GPL-3.0 / Проприетарная (Cppcheck Premium)
Сайт: https://cppcheck.sourceforge.io/
Описание: Российская платформа анализа исходного и исполняемого кода на уязвимости и НДВ. Помимо SAST включает DAST, SCA и MAST; внесена в реестр российского ПО.
Категория: SAST
Теги: #SAST #Russian #Paid #OnPremise
Поддерживаемые языки: 43 языка, включая Delphi, COBOL и ABAP, а также исполняемые файлы
Лицензия: Проприетарная
Сайт: https://derscanner.com/
Описание: Плагин ESLint с правилами для поиска потенциально опасных конструкций в коде Node.js.
Категория: SAST
Теги: #SAST #Foreign #Free #OpenSource #OnPremise
Поддерживаемые языки: JavaScript, TypeScript
Лицензия: Apache 2.0
Сайт: https://github.com/eslint-community/eslint-plugin-security
Описание: Сканер исходного кода C/C++, выявляющий потенциально опасные конструкции с привязкой к CWE.
Категория: SAST
Теги: #SAST #Foreign #Free #OpenSource #OnPremise
Поддерживаемые языки: C, C++
Лицензия: GPL-2.0
Сайт: https://dwheeler.com/flawfinder/
Описание: Статический анализатор безопасности Go-кода. Выявляет уязвимости и небезопасное использование API.
Категория: SAST
Теги: #SAST #Foreign #Free #OpenSource #OnPremise
Поддерживаемые языки: Go
Лицензия: Apache 2.0
Сайт: https://github.com/securego/gosec
Описание: Корпоративный анализатор безопасности исходного кода для ранних этапов SDLC. Входит в линейку HCL AppScan (AppScan 360°, AppScan on Cloud).
Категория: SAST
Теги: #SAST #Foreign #Paid #OnPremise
Поддерживаемые языки: Java, C/C++, C# и др., включая языки мобильной и веб-разработки (более 20 языков)
Лицензия: Проприетарная
Сайт: https://www.hcl-software.com/appscan
Описание: Оркестратор открытых анализаторов для поиска уязвимостей и секретов в коде. Проект не развивается: последний релиз — июнь 2022 г.
Категория: SAST
Теги: #SAST #Foreign #Free #OpenSource #OnPremise
Поддерживаемые языки: Go, JavaScript, Python, Java, C#, Ruby, Kotlin, PHP и др.
Лицензия: Apache 2.0
Сайт: https://github.com/ZupIT/horusec
Описание: Статический анализатор от Meta (ранее Facebook) для поиска ошибок и уязвимостей.
Категория: SAST
Теги: #SAST #Foreign #Free #OpenSource #OnPremise
Поддерживаемые языки: Java, C, C++, Objective-C
Лицензия: MIT
Сайт: https://github.com/facebook/infer
Описание: Статический анализатор от Perforce для крупных проектов на C, C++, C# и Java.
Категория: SAST
Теги: #SAST #Foreign #Paid #OnPremise
Поддерживаемые языки: C, C++, C#, Java, JavaScript, Python, Kotlin, Rust
Лицензия: Проприетарная
Сайт: https://www.perforce.com/products/klocwork
Описание: Статический анализатор безопасности приложений на Node.js. Основной CLI-инструмент проекта — njsscan.
Категория: SAST
Теги: #SAST #Foreign #Free #OpenSource #OnPremise
Поддерживаемые языки: JavaScript (Node.js)
Лицензия: GPL-3.0
Сайт: https://github.com/ajinabraham/NodeJsScan
Описание: Корпоративный статический анализатор безопасности кода от OpenText. Доступен как SaaS (Fortify on Demand) и on-premise. Поддерживает проверку требований PCI DSS.
Категория: SAST
Теги: #SAST #Foreign #LeftRussia #Paid #OnPremise #Cloud
Поддерживаемые языки: 44+ языка и 350+ фреймворков
Лицензия: Проприетарная
Сайт: https://www.opentext.com/products/fortify-static-code-analyzer
Описание: Многоязычный статический анализатор для поиска ошибок, неиспользуемого кода и небезопасных конструкций. Включает более 400 встроенных правил.
Категория: SAST
Теги: #SAST #Foreign #Free #OpenSource #OnPremise
Поддерживаемые языки: Java, Apex, JavaScript, Kotlin, Swift и др. (17 языков)
Лицензия: BSD-подобная
Сайт: https://pmd.github.io/
Описание: Статический анализатор PHP, выявляющий ошибки типизации и уязвимости.
Категория: SAST
Теги: #SAST #Foreign #Free #OpenSource #OnPremise
Поддерживаемые языки: PHP
Лицензия: MIT
Сайт: https://psalm.dev/
Описание: Анализатор защищённости приложений от Positive Technologies: статический анализ (включая абстрактную интерпретацию), динамический и интерактивный анализ, проверка сторонних компонентов. В версии 6.0 (2026) добавлены поиск секретов, анализ конфигураций и ML-модуль поиска вредоносного кода.
Категория: SAST / DAST / SCA / IAST
Теги: #SAST #DAST #SCA #IAST #Russian #Paid #OnPremise #GOST-R-71207
Поддерживаемые языки: Java, C#, PHP, Python, JavaScript, TypeScript, Go, C/C++, Kotlin, Swift, Objective-C, SQL
Лицензия: Проприетарная
Сайт: https://www.ptsecurity.com/ru-ru/products/ai/
Описание: Статический анализатор кода для поиска ошибок и потенциальных уязвимостей. Включён в Реестр российского ПО (№9837). Работает в закрытом контуре. Открытые проекты могут получить бесплатную лицензию.
Применяется при построении процессов безопасной разработки программного обеспечения (РБПО) согласно ГОСТ Р 56939-2024. Соответствует требованиям последней редакции методики ВУ и НДВ ФСТЭК России – информационное письмо.
Категория: SAST
Теги: #SAST #Russian #Paid #FreeForOSS #OnPremise #GOST-R-71207
Поддерживаемые языки: C, C++, C#, Java, JavaScript, TypeScript, Go
Лицензия: Проприетарная
Сайт: PVS-Studio.ru
Описание: Анализатор исходного кода от ShiftLeft Security (ITD Group) для поиска уязвимостей, закладок и НДВ. Включает анализ сторонних компонентов (SCA) и генерацию SBOM; внесён в реестр российского ПО (№23718).
Категория: SAST
Теги: #SAST #Russian #Paid #OnPremise
Поддерживаемые языки: ASP, C/C++, C#, Go, Groovy, Java, JavaScript, Kotlin, Lua, Objective-C, PHP, PL/SQL, Perl, Python, Ruby, Scala, Swift, VB6, VB.NET, VBScript
Лицензия: Проприетарная
Сайт: https://sastav.ru/
Описание: Анализатор для поиска уязвимых паттернов и контроля правил безопасной разработки. Продукты: Semgrep Code (SAST), Supply Chain (SCA), Secrets и бесплатная Community Edition.
Категория: SAST
Теги: #SAST #Foreign #Freemium #OpenSource #OnPremise #Cloud
Поддерживаемые языки: Python, JavaScript, TypeScript, Go, Java, C, Ruby и др. (более 30 языков)
Лицензия: LGPL-2.1 (Community Edition) / Проприетарная
Сайт: https://semgrep.dev/
Описание: Статический анализатор shell-скриптов для поиска синтаксических ошибок и потенциально опасных конструкций.
Категория: SAST
Теги: #SAST #Foreign #Free #OpenSource #OnPremise
Поддерживаемые языки: Shell, Bash
Лицензия: GPL-3.0
Сайт: https://www.shellcheck.net/
Описание: SAST-инструмент на базе ИИ с интеграцией в IDE и CI/CD. Мейнтейнеры открытых проектов могут бесплатно использовать платформу по программе Snyk Secure Developer.
Категория: SAST
Теги: #SAST #Foreign #LeftRussia #Freemium #FreeForOSS #Cloud
Поддерживаемые языки: JavaScript, TypeScript, Java, Python, C#, Go, Ruby, PHP
Лицензия: Проприетарная
Сайт: https://snyk.io/product/snyk-code/
Описание: Платформа анализа защищённости ПО от ГК "Солар": статический (в том числе бинарный) и динамический анализ, анализ сторонних компонентов и цепочки поставок.
Категория: SAST / DAST / SCA
Теги: #SAST #DAST #SCA #Russian #Paid #OnPremise #GOST-R-71207
Поддерживаемые языки: 36 языков, включая 1С, а также исполняемые файлы
Лицензия: Проприетарная
Сайт: https://rt-solar.ru/products/solar_appscreener/
Описание: Платформа непрерывного контроля качества и безопасности кода. Продукты: SonarQube Server, SonarQube Cloud и бесплатный SonarQube Community Build. Для открытых проектов есть бесплатный план SonarQube Cloud (Free OSS).
Категория: SAST
Теги: #SAST #Foreign #Freemium #OpenSource #FreeForOSS #OnPremise #Cloud
Поддерживаемые языки: Java, C#, C++, Python, JavaScript, TypeScript и др. (более 25 языков)
Лицензия: LGPL-3.0 (Community Build) / Проприетарная
Сайт: https://www.sonarsource.com/
Описание: Статический анализатор байт-кода Java для поиска ошибок и уязвимых шаблонов.
Категория: SAST
Теги: #SAST #Foreign #Free #OpenSource #OnPremise
Поддерживаемые языки: Java, Groovy, Scala, Kotlin
Лицензия: LGPL-2.1
Сайт: https://spotbugs.github.io/
Описание: Статический анализатор ИСП РАН для поиска ошибок и уязвимостей. Внесён в реестр российского ПО (№4047); результаты просматриваются через веб-интерфейс Svacer.
Категория: SAST
Теги: #SAST #Russian #Paid #OnPremise #GOST-R-71207
Поддерживаемые языки: C, C++, Java, C#, Go, Python, Kotlin, Scala, Visual Basic .NET; облегчённый анализ JavaScript
Лицензия: Проприетарная
Сайт: https://www.ispras.ru/technologies/svace/
Описание: Облачный сервис анализа безопасности исходного и скомпилированного кода.
Категория: SAST
Теги: #SAST #Foreign #Paid #Cloud
Поддерживаемые языки: Более 100 языков и фреймворков
Лицензия: Проприетарная
Сайт: https://www.veracode.com/products/binary-static-analysis-sast
Описание: Анализатор исходных текстов C/C++ от АО "ЦБИ-сервис" для контроля отсутствия НДВ и выявления потенциально опасных конструкций.
Категория: SAST
Теги: #SAST #Russian #Paid #OnPremise
Поддерживаемые языки: C, C++
Лицензия: Проприетарная
Описание: Программный комплекс статического и динамического анализа кода с фаззинг-тестированием. Применяется при сертификационных испытаниях.
Категория: SAST / DAST / Фаззинг
Теги: #SAST #DAST #Russian #Paid #OnPremise #GOST-R-71207
Поддерживаемые языки: C, C++, Java, C# (полный анализ); PHP, Python, JavaScript, Perl (упрощённый); а также Pascal, Lua, 1С, ассемблер, VHDL, Verilog и др.
Лицензия: Проприетарная
Сайт: https://npo-echelon.ru/ak_vs3/
Описание: Сканер уязвимостей веб-приложений и API с эмуляцией действий пользователя в браузере. Разработчик — AppCheck Ltd (Великобритания).
Категория: DAST
Теги: #DAST #Foreign #Paid #Cloud
Область применения: SPA, REST и SOAP API, веб-системы
Лицензия: Проприетарная
Сайт: https://appcheck-ng.com/
Описание: Модульный фреймворк динамического анализа веб-приложений для пентестеров и администраторов. Проект закрыт: разработчик заменил его коммерческим Spectre Scan.
Категория: DAST
Теги: #DAST #Foreign #Free #OpenSource #OnPremise
Область применения: Веб-приложения, AJAX, REST API
Лицензия: Apache 2.0 (двойное лицензирование)
Сайт: https://www.arachni-scanner.com/
Описание: Инструмент автоматизированного тестирования REST API на уязвимости из OWASP API Security Top 10.
Категория: DAST
Теги: #DAST #Foreign #Free #OpenSource #OnPremise
Область применения: REST API (спецификации OpenAPI, коллекции Postman)
Лицензия: Apache 2.0
Сайт: https://github.com/flipkart-incubator/astra
Описание: Платформа для ручного пентеста и автоматизированного DAST-сканирования веб-приложений. Отраслевой стандарт де-факто. Редакции: Community (бесплатно), Professional и Burp Suite DAST.
Категория: DAST
Теги: #DAST #Foreign #LeftRussia #Freemium #OnPremise #Cloud
Область применения: Веб-приложения, SPA, WebSocket, REST API
Лицензия: Проприетарная
Сайт: https://portswigger.net/burp
Описание: Комплекс динамического анализа ИСП РАН: фаззинг и символьное выполнение для поиска ошибок и уязвимостей в бинарном коде. Позволяет выстроить процесс по ГОСТ Р 56939 и методикам ФСТЭК России.
Категория: DAST / Фаззинг
Теги: #DAST #Russian #Paid #OnPremise
Область применения: Исполняемые файлы и библиотеки на C, C++, Rust, Go и др.
Лицензия: Проприетарная
Сайт: https://www.ispras.ru/technologies/crusher/
Описание: Бесплатный DAST-сканер от PortSwigger для запуска в CI/CD.
Категория: DAST
Теги: #DAST #Foreign #Free #OnPremise
Область применения: Веб-приложения на этапе сборки и тестирования
Лицензия: Проприетарная (бесплатная)
Сайт: https://portswigger.net/burp/dastardly
Описание: Высокоскоростной веб-фаззер для поиска скрытых директорий, файлов и параметров.
Категория: DAST
Теги: #DAST #Foreign #Free #OpenSource #OnPremise
Область применения: Веб-ресурсы, эндпоинты API, параметры запросов
Лицензия: MIT
Сайт: https://github.com/ffuf/ffuf
Описание: Инструмент оценки эффективности WAF и API-шлюзов с помощью тестовых атак.
Категория: DAST
Теги: #DAST #Foreign #Free #OpenSource #OnPremise
Область применения: WAF, API-шлюзы, защищённые веб-приложения
Лицензия: MIT
Сайт: https://github.com/wallarm/gotestwaf
Описание: Инструмент динамического анализа для выявления уязвимостей во время выполнения приложения.
Категория: DAST
Теги: #DAST #Foreign #Paid #OnPremise #Cloud
Область применения: Веб-приложения, бэкенды мобильных приложений, API
Лицензия: Проприетарная
Сайт: https://www.hcl-software.com/appscan
Описание: Корпоративная платформа тестирования безопасности приложений. Основа — DAST с технологией Proof-Based Scanning, которая подтверждает найденные уязвимости; дополнительно SAST, SCA, проверка IaC, секретов и контейнеров.
Категория: DAST
Теги: #DAST #Foreign #Paid #OnPremise #Cloud
Область применения: Крупные веб-ресурсы, микросервисы, SPA
Лицензия: Проприетарная
Сайт: https://www.invicti.com/
Описание: Сканер уязвимостей веб-приложений и API с углублённым анализом JavaScript. Входит в линейку Invicti.
Категория: DAST
Теги: #DAST #Foreign #Paid #OnPremise
Область применения: Веб-приложения, HTML5, JavaScript, REST API
Лицензия: Проприетарная
Сайт: https://www.acunetix.com/
Описание: Сканер веб-серверов для поиска опасных файлов, устаревшего ПО и ошибок конфигурации.
Категория: DAST
Теги: #DAST #Foreign #Free #OpenSource #OnPremise
Область применения: Веб-серверы (HTTP/HTTPS), веб-приложения
Лицензия: GPL-3.0
Сайт: https://github.com/sullo/nikto
Описание: Сканер уязвимостей от ProjectDiscovery на основе YAML-шаблонов.
Категория: DAST
Теги: #DAST #Foreign #Free #OpenSource #OnPremise
Область применения: Веб-сервисы, API, сетевые сервисы
Лицензия: MIT
Сайт: https://github.com/projectdiscovery/nuclei
Описание: Корпоративный DAST-сканер от OpenText для поиска уязвимостей в работающих приложениях и API (REST, SOAP, GraphQL, gRPC). Поддерживает проверку требований PCI DSS.
Категория: DAST
Теги: #DAST #Foreign #LeftRussia #Paid #OnPremise #Cloud
Область применения: Веб-сервисы, корпоративные порталы, API
Лицензия: Проприетарная
Сайт: https://www.opentext.com/products/fortify-webinspect
Описание: DAST-сканер веб-приложений от Positive Technologies, работающий по методу "чёрного ящика". Есть коробочная версия и облачный PT BlackBox Scanner с бесплатным доступом.
Категория: DAST
Теги: #DAST #Russian #Freemium #OnPremise #Cloud
Область применения: Веб-приложения, API
Лицензия: Проприетарная
Сайт: https://global.ptsecurity.com/en/products/blackbox/
Описание: Облачный сервис обнаружения веб-приложений и сканирования их на уязвимости.
Категория: DAST
Теги: #DAST #Foreign #LeftRussia #Paid #Cloud
Область применения: Распределённые веб-системы, сетевой периметр, REST и SOAP API
Лицензия: Проприетарная
Сайт: https://www.qualys.com/apps/web-app-scanning/
Описание: Облачный DAST-сервис Rapid7 с акцентом на автоматизацию в CI/CD; входит в Rapid7 Exposure Command.
Категория: DAST
Теги: #DAST #Foreign #LeftRussia #Paid #Cloud
Область применения: Веб-приложения, REST API, микросервисы
Лицензия: Проприетарная
Сайт: https://www.rapid7.com/products/insightappsec/
Описание: Stateful-фаззер REST API от Microsoft Research.
Категория: DAST / Фаззинг / Безопасность API
Теги: #DAST #APISecurity #Foreign #Free #OpenSource #OnPremise
Область применения: REST API
Лицензия: MIT
Сайт: https://github.com/microsoft/restler-fuzzer
Описание: Инструмент тестирования и фаззинга API на основе спецификаций OpenAPI и GraphQL.
Категория: DAST / Фаззинг / Безопасность API
Теги: #DAST #APISecurity #Foreign #Free #OpenSource #OnPremise
Область применения: REST API (OpenAPI/Swagger), GraphQL
Лицензия: MIT
Сайт: https://github.com/schemathesis/schemathesis
Описание: DAST-сканер веб-приложений и API от SolidLab (ООО "СолидСофт"). Поддерживает SPA, OpenAPI, SOAP и GraphQL, интегрируется в CI/CD через REST API и CLI.
Категория: DAST
Теги: #DAST #Russian #Paid #OnPremise #Cloud
Область применения: Веб-приложения, SPA, API (OpenAPI, SOAP, GraphQL)
Лицензия: Проприетарная
Сайт: https://solidlab.ru/products/dast.html
Описание: Инструмент автоматического поиска и эксплуатации SQL-инъекций.
Категория: DAST
Теги: #DAST #Foreign #Free #OpenSource #OnPremise
Область применения: Веб-приложения с параметризуемыми запросами к СУБД (более 40 СУБД)
Лицензия: GPL-2.0 / Коммерческая
Сайт: https://sqlmap.org/
Описание: DAST-инструмент для разработчиков, рассчитанный на запуск в CI/CD. Сейчас позиционируется как DAST для команд, использующих ИИ-агентов разработки.
Категория: DAST
Теги: #DAST #Foreign #Freemium #Cloud
Область применения: Веб-приложения, REST API, GraphQL, gRPC
Лицензия: Проприетарная
Сайт: https://github.com/apps/stackhawk
Описание: DAST-модуль платформы Tenable One (разработчик Nessus) для сканирования веб-приложений и API. Доступен как облачный сервис и on-premise в составе Tenable Security Center.
Категория: DAST
Теги: #DAST #Foreign #LeftRussia #Paid #OnPremise #Cloud
Область применения: Веб-приложения, HTML5, SPA
Лицензия: Проприетарная
Сайт: https://www.tenable.com/products/tenable-io/web-application-scanning
Описание: Облачный DAST-сервис в составе DevSecOps-платформы Veracode.
Категория: DAST
Теги: #DAST #Foreign #Paid #Cloud
Область применения: Внутренние и внешние веб-приложения, API
Лицензия: Проприетарная
Сайт: https://www.veracode.com/products/dynamic-analysis-dast
Описание: Фреймворк для поиска и эксплуатации уязвимостей веб-приложений. Проект не развивается: последний релиз — 2015 г.
Категория: DAST
Теги: #DAST #Foreign #Free #OpenSource #OnPremise
Область применения: Веб-приложения, сайты, интерактивные формы
Лицензия: GPL-2.0
Сайт: http://w3af.org/
Описание: DAST-сканер, работающий по методу "чёрного ящика". Проверяет веб-приложения внедрением полезных нагрузок.
Категория: DAST
Теги: #DAST #Foreign #Free #OpenSource #OnPremise
Область применения: Веб-формы, скрипты, REST API
Лицензия: GPL-2.0
Сайт: https://wapiti-scanner.github.io/
Описание: Сканер безопасности веб-приложений с открытым исходным кодом, один из самых распространённых в мире. Вышел из OWASP и развивается при поддержке Checkmarx (ZAP by Checkmarx).
Категория: DAST
Теги: #DAST #Foreign #Free #OpenSource #OnPremise
Область применения: Веб-приложения, REST API, SOAP, GraphQL
Лицензия: Apache 2.0
Сайт: https://www.zaproxy.org/
Описание: Программный комплекс контроля защищённости ПО: статический анализ, динамический анализ и фаззинг-тестирование. Применяется при сертификационных испытаниях.
Категория: SAST / DAST / Фаззинг
Теги: #SAST #DAST #Russian #Paid #OnPremise
Поддерживаемые языки: C, C++, Java, C# (полный анализ); PHP, Python, JavaScript, Perl (упрощённый); а также Pascal, Lua, 1С, ассемблер, VHDL, Verilog и др.
Лицензия: Проприетарная
Сайт: https://npo-echelon.ru/ak_vs3/
Описание: Российская система анализа состава ПО от AppSec Solutions: уязвимости, вредоносный код, опасные лицензии и секреты в сторонних компонентах, а также проверка ML-моделей. Внесена в реестр российского ПО (№20552).
Категория: SCA / OSA
Теги: #SCA #Russian #Paid #OnPremise
Область применения: Сторонние компоненты на 25+ языках, SBOM, манифесты пакетных менеджеров, ML-модели
Лицензия: Проприетарная
Сайт: https://appsec.global/appsectrack
Описание: Сканер известных уязвимостей в зависимостях Node.js-проектов по базам Sonatype.
Категория: SCA
Теги: #SCA #Foreign #Free #OpenSource #OnPremise
Поддерживаемые языки: JavaScript (Node.js, npm)
Лицензия: Apache 2.0
Сайт: https://github.com/ossindex/auditjs
Описание: Корпоративный инструмент анализа open source-компонентов: уязвимости, лицензии, соответствие политикам. Разработчик — Black Duck Software (до 2024 г. — подразделение Synopsys). Доступен как SaaS (Polaris) и on-premise.
Категория: SCA
Теги: #SCA #Foreign #LeftRussia #Paid #OnPremise #Cloud
Поддерживаемые языки: Основные языки программирования, а также бинарные зависимости
Лицензия: Проприетарная
Сайт: https://www.blackduck.com/
Описание: Утилита аудита Cargo.lock в Rust-проектах по базе RustSec Advisory Database.
Категория: SCA
Теги: #SCA #Foreign #Free #OpenSource #OnPremise
Поддерживаемые языки: Rust (crates.io)
Лицензия: Apache 2.0 / MIT
Сайт: https://github.com/rustsec/rustsec
Описание: Облачный модуль поиска уязвимостей в open source-компонентах и анализа лицензионных рисков. Входит в платформу Checkmarx One.
Категория: SCA
Теги: #SCA #Foreign #Paid #Cloud
Поддерживаемые языки: Java, JavaScript, Python, Go, C#, PHP, Ruby, C++
Лицензия: Проприетарная
Сайт: https://checkmarx.com/cxsca-open-source-scanning/
Описание: Российская SCA-система для поиска уязвимостей в open source-компонентах и контроля лицензионной чистоты зависимостей. Модули платформы: SCA, OSA, Secrets, Save, TQI. Внесена в реестр российского ПО.
Категория: SCA / Управление SBOM
Теги: #SCA #SBOM #Russian #Paid #OnPremise
Поддерживаемые языки: Java, Python, JavaScript/TypeScript, Go, PHP, C#, Ruby, C/C++
Лицензия: Проприетарная
Сайт: https://codescoring.ru/
Описание: Встроенный сервис GitHub. Находит уязвимые зависимости и создаёт pull request с их обновлением.
Категория: SCA
Теги: #SCA #Foreign #Free #OpenSource #Cloud
Область применения: Пакетные экосистемы npm, Maven, Gradle, PyPI, Cargo, Go modules, NuGet, Bundler
Лицензия: MIT (dependabot-core) / сервис в составе GitHub
Сайт: https://github.com/dependabot
Описание: Платформа управления лицензиями open source и непрерывного сканирования зависимостей на уязвимости.
Категория: SCA / Управление SBOM
Теги: #SCA #SBOM #Foreign #Freemium #Cloud
Поддерживаемые языки: Node.js, Python, Java, Go, Ruby, C++, Rust
Лицензия: Проприетарная
Сайт: https://fossa.com/
Описание: Модуль GitLab CI/CD для проверки зависимостей на уязвимости в пайплайнах сборки. Рекомендуемый способ — сканирование на основе SBOM; анализатор Gemnasium объявлен устаревшим. Открытым проектам доступен бесплатно по программе GitLab for Open Source.
Категория: SCA
Теги: #SCA #Foreign #LeftRussia #Paid #FreeForOSS #OnPremise #Cloud
Поддерживаемые языки: Java, .NET, JavaScript, Python, Go, PHP, Ruby, Scala
Лицензия: Проприетарная (в составе GitLab Ultimate)
Сайт: https://docs.gitlab.com/ee/user/application_security/dependency_scanning/
Описание: CLI-сканер уязвимостей в образах контейнеров, файловых системах и SBOM. Приоритизирует уязвимости по EPSS и KEV, поддерживает OpenVEX.
Категория: SCA / Анализ SBOM
Теги: #SCA #SBOM #Foreign #Free #OpenSource #OnPremise
Поддерживаемые языки: Python, Ruby, Java, JavaScript, Go, Rust, .NET
Лицензия: Apache 2.0
Сайт: https://github.com/anchore/grype
Описание: Инструмент анализа безопасности и лицензий компонентов, интегрированный с репозиторием JFrog Artifactory.
Категория: SCA
Теги: #SCA #SupplyChain #Foreign #Paid #OnPremise #Cloud
Поддерживаемые языки: Java, C/C++, Python, JavaScript (npm), Go, .NET (NuGet) и десятки других
Лицензия: Проприетарная
Сайт: https://jfrog.com/xray/
Описание: Корпоративная SCA-платформа для управления рисками open source-компонентов и контроля лицензионной чистоты. Продукты: Mend AppSec (SCA и SAST) и Mend Renovate (автоматическое обновление зависимостей).
Категория: SCA
Теги: #SCA #Foreign #Paid #Cloud
Поддерживаемые языки: Основные языки и пакетные менеджеры
Лицензия: Проприетарная
Сайт: https://www.mend.io/
Описание: Утилита поиска уязвимостей в зависимостях Go-проектов по базам Sonatype.
Категория: SCA
Теги: #SCA #Foreign #Free #OpenSource #OnPremise
Поддерживаемые языки: Go (Go modules)
Лицензия: Apache 2.0
Сайт: https://github.com/sonatype-nexus-community/nancy
Описание: Платформа анализа open source-зависимостей: уязвимости, лицензии и состояние сообществ.
Категория: SCA
Теги: #SCA #Foreign #LeftRussia #Freemium #Cloud
Поддерживаемые языки: Java, JavaScript, Python, Go, PHP, C#, Ruby
Лицензия: Проприетарная
Сайт: https://debricked.com/
Описание: Сканер уязвимостей в зависимостях от Google на основе открытой базы OSV.dev. Умеет сканировать образы контейнеров и работать офлайн.
Категория: SCA
Теги: #SCA #Foreign #Free #OpenSource #OnPremise
Область применения: Пакетные экосистемы Go, npm, PyPI, Cargo, Maven, NuGet, Packagist, RubyGems
Лицензия: Apache 2.0
Сайт: https://google.github.io/osv-scanner/
Описание: Сканер зависимостей проекта на публично известные уязвимости.
Категория: SCA
Теги: #SCA #Foreign #Free #OpenSource #OnPremise
Поддерживаемые языки: Java, .NET, Python, Ruby, Node.js, C/C++
Лицензия: Apache 2.0
Сайт: https://owasp.org/www-project-dependency-check/
Описание: Платформа анализа рисков компонентов в цепочке поставок на основе SBOM.
Категория: SCA / Управление SBOM
Теги: #SCA #SBOM #Foreign #Free #OpenSource #OnPremise
Область применения: SBOM в формате CycloneDX (компоненты на любых языках)
Лицензия: Apache 2.0
Сайт: https://dependencytrack.org/
Описание: Утилита командной строки от PyPA для проверки Python-окружений и зависимостей на известные уязвимости.
Категория: SCA
Теги: #SCA #Foreign #Free #OpenSource #OnPremise
Поддерживаемые языки: Python (PyPI)
Лицензия: Apache 2.0
Сайт: https://pypi.org/project/pip-audit/
Описание: Анализатор защищённости от Positive Technologies. Помимо статического и динамического анализа проверяет сторонние компоненты.
Категория: SAST / DAST / SCA / IAST
Теги: #SAST #DAST #SCA #IAST #Russian #Paid #OnPremise #GOST-R-71207
Поддерживаемые языки: Java, C#, PHP, Python, JavaScript, TypeScript, Go, C/C++, Kotlin, Swift, Objective-C, SQL
Лицензия: Проприетарная
Сайт: https://www.ptsecurity.com/ru-ru/products/ai/
Описание: Сканер известных уязвимостей в JavaScript-библиотеках.
Категория: SCA
Теги: #SCA #Foreign #Free #OpenSource #OnPremise
Поддерживаемые языки: JavaScript (фронтенд и Node.js)
Лицензия: Apache 2.0
Сайт: https://retirejs.github.io/retire.js/
Описание: Корпоративное решение для управления рисками open source, аудита кода перед сделками M&A и контроля лицензий.
Категория: SCA
Теги: #SCA #Foreign #Paid #OnPremise
Поддерживаемые языки: Большинство коммерческих и open source-стеков
Лицензия: Проприетарная
Сайт: https://www.revenera.com/
Описание: Сканер Python-зависимостей по собственной базе уязвимостей. Разработчик сместил фокус на защиту рабочих мест разработчиков (ИИ-агенты, пакеты, MCP-серверы).
Категория: SCA
Теги: #SCA #Foreign #Freemium #OpenSource #OnPremise
Поддерживаемые языки: Python
Лицензия: MIT (Safety CLI) / Проприетарная (платформа)
Сайт: https://www.getsafety.com/
Описание: Облачный сервис поиска и исправления уязвимостей в сторонних библиотеках и open source-пакетах. Мейнтейнеры открытых проектов могут бесплатно использовать платформу по программе Snyk Secure Developer.
Категория: SCA
Теги: #SCA #Foreign #LeftRussia #Freemium #FreeForOSS #Cloud
Поддерживаемые языки: JavaScript, TypeScript, Java, Python, Go, Ruby, .NET, PHP
Лицензия: Проприетарная
Сайт: https://snyk.io/product/open-source-security-management/
Описание: SCA-инструмент защиты цепочки поставок. Выявляет вредоносный код и аномальное поведение пакетов. Открытые проекты под OSI-лицензиями могут бесплатно получить тариф Business.
Категория: SCA
Теги: #SCA #SupplyChain #Foreign #Freemium #FreeForOSS #Cloud
Поддерживаемые языки: JavaScript (npm), Python (PyPI), Go
Лицензия: Проприетарная
Сайт: https://socket.dev/
Описание: Платформа контроля компонентов и безопасности цепочки поставок ПО на всех этапах SDLC.
Категория: SCA
Теги: #SCA #SupplyChain #Foreign #Paid #OnPremise #Cloud
Поддерживаемые языки: Java, JavaScript, Python, .NET, Go и др. (более 20 языков и пакетных менеджеров)
Лицензия: Проприетарная
Сайт: https://www.sonatype.com/products/lifecycle
Описание: CLI-инструмент и библиотека для генерации SBOM из образов контейнеров и файловых систем.
Категория: SCA / Генерация SBOM
Теги: #SCA #SBOM #Foreign #Free #OpenSource #OnPremise
Поддерживаемые языки: C/C++, Go, Java, JavaScript, Python, Ruby, Rust, PHP
Лицензия: Apache 2.0
Сайт: https://github.com/anchore/syft
Описание: Универсальный сканер уязвимостей в зависимостях кода, контейнерах и конфигурациях IaC. Также ищет секреты и проверяет лицензии.
Категория: SCA / Безопасность IaC / Генерация SBOM
Теги: #SCA #IaC #ContainerSecurity #SBOM #Foreign #Free #OpenSource #OnPremise
Поддерживаемые языки: Go, Python, Node.js, Java, Rust, Ruby, PHP, .NET
Лицензия: Apache 2.0
Сайт: https://trivy.dev/
Описание: Модуль анализа прямых и транзитивных зависимостей на уязвимости.
Категория: SCA
Теги: #SCA #Foreign #Paid #Cloud
Поддерживаемые языки: Java, .NET, JavaScript, Python, Go, Ruby, PHP
Лицензия: Проприетарная
Сайт: https://www.veracode.com/products/software-composition-analysis
Описание: Безагентная платформа автоматизации управления конфигурациями, развёртывания приложений и оркестрации. Коммерческая версия — Red Hat Ansible Automation Platform.
Категория: Управление конфигурацией
Теги: #IaC #Foreign #LeftRussia #Freemium #OpenSource #OnPremise
Поддерживаемые языки: YAML, Jinja2
Лицензия: GPL-3.0
Сайт: https://www.redhat.com/en/ansible-collaborative
Описание: Статический анализатор конфигураций IaC для поиска ошибок конфигурации и небезопасных настроек. Разработчик — Palo Alto Networks (изначально Bridgecrew).
Категория: Безопасность IaC / CSPM
Теги: #IaC #CloudSecurity #Foreign #Free #OpenSource #OnPremise
Область применения: Terraform, CloudFormation, Kubernetes, Helm, Dockerfile, шаблоны ARM, Serverless, AWS CDK
Лицензия: Apache 2.0
Сайт: https://www.checkov.io/
Описание: Инструмент автоматизации инфраструктуры, описывающий конфигурации кодом на Ruby. Разработчик — Progress Software.
Категория: Управление конфигурацией
Теги: #IaC #Foreign #LeftRussia #Freemium #OpenSource #OnPremise #Cloud
Поддерживаемые языки: Ruby
Лицензия: Apache 2.0 / Проприетарная
Сайт: https://www.chef.io/
Описание: Открытый форк Terraform под эгидой Linux Foundation. Совместим с провайдерами и модулями Terraform, поддерживает встроенное шифрование state-файлов.
Категория: IaC
Теги: #IaC #Foreign #Free #OpenSource #OnPremise
Поддерживаемые языки: HCL, JSON
Лицензия: MPL-2.0
Сайт: https://opentofu.org/
Описание: Агентная система управления конфигурациями для автоматизации жизненного цикла инфраструктуры. С 2025 г. Perforce не публикует открытые сборки; сообщество развивает форк OpenVox.
Категория: Управление конфигурацией
Теги: #IaC #Foreign #Freemium #OpenSource #OnPremise
Поддерживаемые языки: Puppet DSL (на основе Ruby)
Лицензия: Apache 2.0 / Проприетарная (Puppet Enterprise)
Сайт: https://www.puppet.com/
Описание: Инструмент HashiCorp для декларативного описания, создания и версионирования инфраструктуры (IaC). HashiCorp с 2025 г. — компания IBM.
Категория: IaC
Теги: #IaC #Foreign #LeftRussia #Freemium #OpenSource #OnPremise #Cloud
Поддерживаемые языки: HCL, JSON
Лицензия: BUSL-1.1
Сайт: https://developer.hashicorp.com/terraform
Описание: Сканер безопасности, проверяющий в том числе конфигурации IaC и манифесты Kubernetes.
Категория: SCA / Безопасность IaC / Генерация SBOM
Теги: #SCA #IaC #ContainerSecurity #SBOM #Foreign #Free #OpenSource #OnPremise
Область применения: Terraform, Kubernetes, Dockerfile, Helm
Лицензия: Apache 2.0
Сайт: https://trivy.dev/
Описание: Сервис хостинга Git-репозиториев с управлением доступом к коду в экосистеме Atlassian. Варианты: Bitbucket Cloud и Bitbucket Data Center.
Категория: Система контроля версий
Теги: #VCS #AccessControl #Foreign #LeftRussia #Freemium #OnPremise #Cloud
Поддерживаемые языки: Не зависит от языка программирования
Лицензия: Проприетарная (Atlassian)
Сайт: https://bitbucket.org/
Описание: Решение для централизованного управления учётными записями, правами доступа и политиками безопасности инфраструктуры. Поддерживает доверительные отношения с Active Directory.
Категория: Управление доступом
Теги: #AccessControl #Foreign #Free #OpenSource #OnPremise
Поддерживаемые языки: Не зависит от языка программирования (протоколы LDAP, Kerberos)
Лицензия: GPL-3.0
Сайт: https://www.freeipa.org/
Описание: Система обязательного код-ревью изменений перед их интеграцией в защищённую ветку.
Категория: Код-ревью
Теги: #VCS #AccessControl #Foreign #Free #OpenSource #OnPremise
Поддерживаемые языки: Не зависит от языка программирования
Лицензия: Apache 2.0
Сайт: https://www.gerritcodereview.com/
Описание: Платформа хостинга репозиториев с контролем целостности кода и инструментами совместной работы.
Категория: Система контроля версий
Теги: #VCS #AccessControl #Foreign #LeftRussia #Freemium #OnPremise #Cloud
Поддерживаемые языки: Не зависит от языка программирования
Лицензия: Проприетарная (Microsoft)
Сайт: https://github.com/
Описание: DevSecOps-платформа с системой контроля версий, код-ревью и разграничением прав доступа. По программе GitLab for Open Source открытые проекты получают тариф Ultimate бесплатно.
Категория: Система контроля версий
Теги: #VCS #AccessControl #Foreign #LeftRussia #Freemium #OpenSource #FreeForOSS #OnPremise #Cloud
Поддерживаемые языки: Не зависит от языка программирования
Лицензия: MIT (Community Edition) / Проприетарная
Сайт: https://about.gitlab.com/
Описание: Криптографический пакет для шифрования и электронной подписи, в том числе коммитов и релизных артефактов.
Категория: Цифровая подпись
Теги: #SupplyChain #Foreign #Free #OpenSource #OnPremise
Область применения: Файлы исходного кода, коммиты, бинарные артефакты
Лицензия: GPL-3.0
Сайт: https://gnupg.org/
Описание: Система управления идентификацией и доступом с поддержкой единого входа (SSO).
Категория: Управление доступом
Теги: #AccessControl #Foreign #Free #OpenSource #OnPremise
Поддерживаемые языки: Не зависит от языка программирования (протоколы OpenID Connect, OAuth 2.0, SAML 2.0)
Лицензия: Apache 2.0
Сайт: https://www.keycloak.org/
Описание: Веб-инструмент код-ревью для контроля изменений исходного кода.
Категория: Код-ревью
Теги: #VCS #Foreign #Freemium #OpenSource #OnPremise #Cloud
Поддерживаемые языки: Не зависит от языка программирования
Лицензия: MIT / Проприетарная (Power Pack, RBCommons)
Сайт: https://www.reviewboard.org/
Описание: Инфраструктура прозрачной подписи и верификации артефактов для защиты цепочки поставок ПО. Компоненты: Cosign, Fulcio, Rekor; проект OpenSSF.
Категория: Цифровая подпись
Теги: #SupplyChain #Foreign #Free #OpenSource #OnPremise #Cloud
Область применения: Образы контейнеров, бинарные файлы, манифесты сборки
Лицензия: Apache 2.0
Сайт: https://www.sigstore.dev/
Описание: Система отслеживания ошибок для учёта дефектов и уязвимостей на протяжении всего их жизненного цикла.
Категория: Баг-трекер
Теги: #IssueTracking #Foreign #Free #OpenSource #OnPremise
Поддерживаемые языки: Не зависит от языка программирования
Лицензия: MPL-2.0
Сайт: https://www.bugzilla.org/
Описание: Система отслеживания задач и ошибок, управления проектами и запросами на изменения. Открытые проекты под OSI-лицензиями могут получить бесплатную облачную подписку.
Категория: Баг-трекер
Теги: #IssueTracking #Foreign #LeftRussia #Freemium #FreeForOSS #OnPremise #Cloud
Поддерживаемые языки: Не зависит от языка программирования
Лицензия: Проприетарная (Atlassian)
Сайт: https://www.atlassian.com/software/jira
Описание: Система управления проектами с открытым исходным кодом: задачи, ошибки и управление изменениями.
Категория: Баг-трекер
Теги: #IssueTracking #Foreign #Freemium #OpenSource #OnPremise #Cloud
Поддерживаемые языки: Не зависит от языка программирования
Лицензия: GPL-3.0 / Проприетарная (Enterprise)
Сайт: https://www.openproject.org/
Описание: Платформа управления уязвимостями. Агрегирует результаты сканеров и отслеживает устранение найденных проблем. Более 500 интеграций; есть коммерческая версия DefectDojo Pro.
Категория: Управление уязвимостями
Теги: #ASPM #IssueTracking #Foreign #Freemium #OpenSource #OnPremise
Область применения: Отчёты более 500 сканеров и средств анализа
Лицензия: BSD-3-Clause
Сайт: https://defectdojo.com/
Описание: Веб-приложение для управления проектами и отслеживания ошибок с разграничением доступа.
Категория: Баг-трекер
Теги: #IssueTracking #Foreign #Free #OpenSource #OnPremise
Поддерживаемые языки: Не зависит от языка программирования
Лицензия: GPL-2.0
Сайт: https://www.redmine.org/
Описание: Платформа реагирования на инциденты ИБ для совместной работы аналитиков и расследования атак. Разработчик — StrangeBee; есть бесплатная Community-редакция.
Категория: Реагирование на инциденты
Теги: #IssueTracking #Foreign #Freemium #OnPremise #Cloud
Поддерживаемые языки: Не зависит от языка программирования
Лицензия: AGPL-3.0 (до версии 4) / Проприетарная (версия 5)
Сайт: https://strangebee.com/
Описание: Трекер задач и ошибок от JetBrains с гибкой настройкой рабочих процессов и расширенным поиском. JetBrains предоставляет открытым проектам бесплатные лицензии.
Категория: Баг-трекер
Теги: #IssueTracking #Foreign #LeftRussia #Freemium #FreeForOSS #OnPremise #Cloud
Поддерживаемые языки: Не зависит от языка программирования
Лицензия: Проприетарная (бесплатно для команд до 10 человек)
Сайт: https://www.jetbrains.com/youtrack/
Описание: Российская система управления проектами, задачами и изменениями от "Ростелекома" (ООО "РТК ИТ"). Позиционируется как замена Jira; поддерживает миграцию из Jira и Confluence. Внесена в реестр российского ПО.
Категория: Баг-трекер
Теги: #IssueTracking #Russian #Paid #OnPremise #Cloud
Поддерживаемые языки: Не зависит от языка программирования
Лицензия: Проприетарная
Сайт: https://rtk-market.ru/product/yaga
Описание: Декларативный GitOps-инструмент непрерывной доставки в Kubernetes с аудитом развёртываний.
Категория: Непрерывная доставка (CD)
Теги: #CICD #Foreign #Free #OpenSource #OnPremise
Область применения: Манифесты Kubernetes (YAML, JSON, Kustomize, Helm, Jsonnet)
Лицензия: Apache 2.0
Сайт: https://argoproj.github.io/cd/
Описание: CI/CD-сервер Atlassian, интегрированный с Jira и Bitbucket, для управления сборкой и развёртыванием. Поддержка Bamboo Data Center завершается 28.03.2029.
Категория: CI/CD
Теги: #CICD #Foreign #LeftRussia #Paid #OnPremise
Поддерживаемые языки: Не зависит от языка программирования
Лицензия: Проприетарная (Atlassian)
Сайт: https://www.atlassian.com/software/bamboo
Описание: Облачная CI/CD-платформа с изолированными средами сборки и контролем доступа к пайплайнам. Есть self-hosted вариант CircleCI Server. Для открытых проектов действует бесплатный план с увеличенным лимитом кредитов.
Категория: CI/CD
Теги: #CICD #Foreign #Freemium #FreeForOSS #OnPremise #Cloud
Поддерживаемые языки: Не зависит от языка программирования
Лицензия: Проприетарная
Сайт: https://circleci.com/
Описание: Платформа автоматизации сборки, тестирования и выпуска непосредственно в репозитории GitHub. Поддерживает собственные (self-hosted) раннеры. Для публичных репозиториев стандартные раннеры бесплатны.
Категория: CI/CD
Теги: #CICD #Foreign #LeftRussia #Freemium #FreeForOSS #OnPremise #Cloud
Поддерживаемые языки: Не зависит от языка программирования
Лицензия: Проприетарная (Microsoft)
Сайт: https://github.com/features/actions
Описание: Встроенная в GitLab система CI/CD с контролем целостности артефактов и защитой конвейера сборки. По программе GitLab for Open Source открытые проекты получают тариф Ultimate бесплатно.
Категория: CI/CD
Теги: #CICD #Foreign #LeftRussia #Freemium #OpenSource #FreeForOSS #OnPremise #Cloud
Поддерживаемые языки: Не зависит от языка программирования
Лицензия: MIT (Community Edition) / Проприетарная
Сайт: https://about.gitlab.com/stages-devops-lifecycle/continuous-integration/
Описание: Фреймворк криптографической защиты целостности артефактов на каждом этапе конвейера сборки.
Категория: Безопасность конвейера / Аттестация SBOM
Теги: #CICD #SBOM #SupplyChain #Foreign #Free #OpenSource #OnPremise
Область применения: Метаданные сборки и аттестации
Лицензия: Apache 2.0
Сайт: https://in-toto.io/
Описание: Расширяемый сервер CI/CD. Плагины позволяют настраивать изолированные среды сборки и встраивать проверки безопасности.
Категория: CI/CD
Теги: #CICD #Foreign #Free #OpenSource #OnPremise
Поддерживаемые языки: Не зависит от языка программирования
Лицензия: MIT
Сайт: https://www.jenkins.io/
Описание: Мультиоблачная платформа непрерывной доставки с безопасными стратегиями развёртывания и откатом изменений.
Категория: Непрерывная доставка (CD)
Теги: #CICD #Foreign #Free #OpenSource #OnPremise
Область применения: Контейнеры, виртуальные машины
Лицензия: Apache 2.0
Сайт: https://spinnaker.io/
Описание: CI/CD-сервер JetBrains для централизованного управления сборкой, тестированием и поставкой ПО. JetBrains предоставляет открытым проектам бесплатные лицензии.
Категория: CI/CD
Теги: #CICD #Foreign #LeftRussia #Freemium #FreeForOSS #OnPremise #Cloud
Поддерживаемые языки: Не зависит от языка программирования
Лицензия: Проприетарная (бесплатная версия Professional)
Сайт: https://www.jetbrains.com/teamcity/
Описание: Cloud-native фреймворк для построения CI/CD-систем с изоляцией шагов сборки в контейнерах.
Категория: CI/CD / Безопасность конвейера
Теги: #CICD #Foreign #Free #OpenSource #OnPremise
Поддерживаемые языки: Не зависит от языка программирования (шаги выполняются в контейнерах)
Лицензия: Apache 2.0
Сайт: https://tekton.dev/
Описание: Облачный сервис AWS для хранения, ротации и выдачи учётных данных баз данных и ключей API.
Категория: Управление секретами
Теги: #Secrets #Foreign #LeftRussia #Paid #Cloud
Поддерживаемые языки: Не зависит от языка программирования (доступ через AWS CLI и SDK для Python, Java, Node.js и др.)
Лицензия: Проприетарная
Сайт: https://aws.amazon.com/secrets-manager/
Описание: Сканер секретов от автора Gitleaks, написанный с нуля. Поддерживает правила на CEL, обработку закодированных секретов и параллельный анализ истории Git.
Категория: Поиск секретов
Теги: #Secrets #Foreign #Free #OpenSource #OnPremise
Область применения: Каталоги, файлы, Git-репозитории
Лицензия: MIT
Сайт: https://github.com/betterleaks/betterleaks
Описание: Модуль платформы CodeScoring для поиска ключей API, паролей, токенов и сертификатов в коде и истории Git. Использует движки Gitleaks, TruffleHog и Kingfisher и собственную ML-модель для снижения числа ложных срабатываний. Внесён в реестр российского ПО.
Категория: Поиск секретов
Теги: #Secrets #Russian #Paid #OnPremise
Область применения: Любые текстовые файлы и история Git-репозитория (регулярные выражения и анализ энтропии)
Лицензия: Проприетарная
Сайт: https://docs.codescoring.ru/user-guide/secrets/
Описание: Сканер паролей, токенов и других секретов в файловых системах, репозиториях и образах контейнеров.
Категория: Поиск секретов
Теги: #Secrets #ContainerSecurity #Foreign #Free #OpenSource #OnPremise
Область применения: Файловые системы, репозитории, образы контейнеров
Лицензия: MIT
Сайт: https://github.com/deepfence/SecretScanner
Описание: Утилита Yelp для поиска секретов, встраиваемая в pre-commit-хуки. Предотвращает попадание конфиденциальных данных в репозиторий.
Категория: Поиск секретов
Теги: #Secrets #Foreign #Free #OpenSource #OnPremise
Область применения: Любые текстовые файлы репозитория
Лицензия: Apache 2.0
Сайт: https://github.com/Yelp/detect-secrets
Описание: Утилита AWS Labs, предотвращающая попадание учётных данных в историю Git. Применяется как pre-commit-хук.
Категория: Поиск секретов
Теги: #Secrets #Foreign #Free #OpenSource #OnPremise
Область применения: Любые текстовые файлы репозитория (поиск по регулярным выражениям)
Лицензия: Apache 2.0
Сайт: https://github.com/awslabs/git-secrets
Описание: Корпоративная платформа обнаружения секретов в исходном коде, конфигурациях и пайплайнах.
Категория: Поиск секретов
Теги: #Secrets #Foreign #Freemium #OnPremise #Cloud
Область применения: Репозитории, конфигурации, пайплайны; более 550 типов секретов
Лицензия: Проприетарная (бесплатно для индивидуальных разработчиков)
Сайт: https://www.gitguardian.com/
Описание: Сканер захардкоженных секретов (ключей API, токенов, паролей) в исходном коде и истории коммитов Git. Автор объявил проект завершённым (только исправления безопасности) и развивает преемника — Betterleaks.
Категория: Поиск секретов
Теги: #Secrets #Foreign #Free #OpenSource #OnPremise
Область применения: Любые текстовые файлы и история Git-репозитория (поиск по регулярным выражениям)
Лицензия: MIT
Сайт: https://github.com/gitleaks/gitleaks
Описание: Система безопасного хранения секретов (токенов, паролей, ключей, сертификатов) и управления доступом к ним. HashiCorp с 2025 г. — компания IBM.
Категория: Управление секретами
Теги: #Secrets #Foreign #LeftRussia #Freemium #OpenSource #OnPremise #Cloud
Поддерживаемые языки: Не зависит от языка программирования (доступ через API); политики и конфигурация на HCL и JSON
Лицензия: BUSL-1.1
Сайт: https://developer.hashicorp.com/vault
Описание: Сканер секретов в истории Git, облачных хранилищах и файловых системах. Проверяет, активны ли найденные ключи.
Категория: Поиск секретов
Теги: #Secrets #Foreign #Freemium #OpenSource #OnPremise
Область применения: Git-репозитории, облачные хранилища, файловые системы
Лицензия: AGPL-3.0 / Проприетарная (Enterprise)
Сайт: https://trufflesecurity.com/trufflehog/
Описание: Статический анализатор от Skyscanner для поиска захардкоженных секретов в коде и конфигурационных файлах. Проект не развивается: репозиторий архивирован в 2023 г.
Категория: Поиск секретов
Теги: #Secrets #Foreign #Free #OpenSource #OnPremise
Поддерживаемые языки: YAML, JSON, XML, Makefile, Dockerfile, Python, Java, JavaScript, Go, PHP, Shell
Лицензия: Apache 2.0
Сайт: https://github.com/Skyscanner/whispers
Описание: Платформа IAST и RASP. Contrast AST (ранее Assess) выявляет уязвимости во время тестирования, Contrast ADR (ранее Protect) обнаруживает и блокирует атаки в работающем приложении.
Категория: IAST / RASP
Теги: #IAST #RuntimeProtection #Foreign #Paid #OnPremise #Cloud
Поддерживаемые языки: Java, .NET, Node.js, Python, Ruby, Go
Лицензия: Проприетарная
Сайт: https://www.contrastsecurity.com/
Описание: RASP-решение для защиты от известных атак и уязвимостей нулевого дня без изменения исходного кода. Imperva входит в группу Thales.
Категория: RASP
Теги: #RuntimeProtection #Foreign #LeftRussia #Paid #OnPremise
Поддерживаемые языки: Java, .NET, Node.js
Лицензия: Проприетарная
Сайт: https://www.imperva.com/learn/application-security/runtime-security/
Описание: RASP-решение Baidu. Встраивается в среду выполнения и блокирует RCE, SQL-инъекции и другие атаки без сигнатур. Проект не развивается: новых релизов нет несколько лет.
Категория: RASP
Теги: #RuntimeProtection #Foreign #Free #OpenSource #OnPremise
Поддерживаемые языки: Java, PHP
Лицензия: Apache 2.0
Сайт: https://github.com/baidu/openrasp
Описание: Анализатор защищённости от Positive Technologies, объединяющий технологии SAST, DAST, IAST и SCA.
Категория: SAST / DAST / SCA / IAST
Теги: #SAST #DAST #SCA #IAST #Russian #Paid #OnPremise #GOST-R-71207
Поддерживаемые языки: Java, C#, PHP, Python, JavaScript, TypeScript, Go, C/C++, Kotlin, Swift, Objective-C, SQL
Лицензия: Проприетарная
Сайт: https://www.ptsecurity.com/ru-ru/products/ai/
Описание: Корпоративная платформа защиты cloud-native приложений: от проверки образов в CI/CD до защиты рабочих нагрузок в Kubernetes. Варианты развёртывания: SaaS, self-hosted, air-gapped.
Категория: Безопасность контейнеров / Безопасность Kubernetes
Теги: #ContainerSecurity #CloudSecurity #Foreign #Paid #OnPremise #Cloud
Область применения: Контейнеры, Kubernetes, виртуальные машины, serverless-функции
Лицензия: Проприетарная
Сайт: https://www.aquasec.com/
Описание: Статический сканер уязвимостей в образах контейнеров. Интегрируется в реестры (Quay, Harbor).
Категория: Безопасность контейнеров
Теги: #ContainerSecurity #Foreign #Free #OpenSource #OnPremise
Область применения: Образы Docker/OCI
Лицензия: Apache 2.0
Сайт: https://github.com/quay/clair
Описание: Средство обнаружения угроз в реальном времени для cloud-native сред. Анализирует системные вызовы ядра с помощью eBPF.
Категория: Безопасность Kubernetes
Теги: #ContainerSecurity #RuntimeProtection #Foreign #Free #OpenSource #OnPremise
Область применения: Хосты, контейнеры, Kubernetes, облачные среды (системные вызовы Linux)
Лицензия: Apache 2.0
Сайт: https://falco.org/
Описание: Реестр образов с открытым исходным кодом. Поддерживает RBAC, подпись образов (Cosign, Notary) и сканирование уязвимостей перед развёртыванием.
Категория: Безопасность реестров
Теги: #ContainerSecurity #Foreign #Free #OpenSource #OnPremise
Область применения: Образы Docker/OCI, Helm-чарты
Лицензия: Apache 2.0
Сайт: https://goharbor.io/
Описание: Российское решение для наблюдаемости и защиты контейнерных сред и кластеров Kubernetes. Внесён в реестр российского ПО (№15188).
Категория: Безопасность Kubernetes / Безопасность контейнеров
Теги: #ContainerSecurity #Russian #Paid #OnPremise
Область применения: Контейнеры, Kubernetes
Лицензия: Проприетарная
Сайт: https://luntry.ru/
Описание: Платформа защиты контейнеров по модели Zero Trust: глубокая инспекция трафика (DPI), сегментация и защита в рантайме.
Категория: Безопасность Kubernetes / Безопасность контейнеров
Теги: #ContainerSecurity #Foreign #Free #OpenSource #OnPremise
Область применения: Контейнеры, Kubernetes
Лицензия: Apache 2.0
Сайт: https://github.com/neuvector/neuvector
Описание: Платформа безопасности API по принципу shift-left: аудит спецификаций OpenAPI, динамическое тестирование и микро-файрволы для защиты эндпоинтов. Также проверяет MCP-серверы по OWASP MCP Top 10.
Категория: Безопасность API
Теги: #APISecurity #Foreign #Freemium #Cloud
Область применения: REST API, спецификации OpenAPI (Swagger)
Лицензия: Проприетарная
Сайт: https://42crunch.com/
Описание: Платформа управления состоянием безопасности API: безагентное обнаружение API, защита в рантайме и тестирование уязвимостей в CI/CD.
Категория: Безопасность API
Теги: #APISecurity #Foreign #LeftRussia #Paid #OnPremise #Cloud
Область применения: REST, GraphQL, gRPC, SOAP, XML-RPC (анализ трафика)
Лицензия: Проприетарная
Сайт: https://www.akamai.com/products/api-security
Описание: Stateful-фаззер REST API от Microsoft Research. Генерирует последовательности запросов по спецификации OpenAPI и выявляет ошибки бизнес-логики и необработанные исключения.
Категория: DAST / Фаззинг / Безопасность API
Теги: #DAST #APISecurity #Foreign #Free #OpenSource #OnPremise
Область применения: REST API (спецификации OpenAPI/Swagger)
Лицензия: MIT
Сайт: https://github.com/microsoft/restler-fuzzer
Описание: Платформа защиты API на основе ИИ. Находит теневые и устаревшие API, MCP-серверы и ИИ-агентов, блокирует атаки в реальном времени.
Категория: Безопасность API
Теги: #APISecurity #Foreign #Paid #Cloud
Область применения: REST, GraphQL, gRPC, SOAP, WebSocket (анализ трафика)
Лицензия: Проприетарная
Сайт: https://salt.security/
Описание: Инструмент property-based тестирования API. Генерирует тестовые сценарии по спецификации и проверяет соответствие контракту.
Категория: DAST / Фаззинг / Безопасность API
Теги: #DAST #APISecurity #Foreign #Free #OpenSource #OnPremise
Область применения: REST API (OpenAPI/Swagger), GraphQL
Лицензия: MIT
Сайт: https://github.com/schemathesis/schemathesis
Описание: Российский межсетевой экран прикладного уровня (WAF) от ООО "СолидСофт" для защиты веб-приложений и API.
Категория: WAF
Теги: #RuntimeProtection #APISecurity #Russian #Paid #OnPremise
Область применения: Веб-приложения, API
Лицензия: Проприетарная
Сайт: https://solidlab.ru/products/waf.html
Описание: Платформа защиты веб-приложений и API (WAAP). Обнаруживает API, защищает от атак, в том числе нулевого дня, и проводит фаззинг на реальном трафике; развивает защиту ИИ-нагрузок.
Категория: Безопасность API
Теги: #APISecurity #RuntimeProtection #Foreign #Paid #OnPremise #Cloud
Область применения: REST, gRPC, GraphQL, WebSocket, SOAP
Лицензия: Проприетарная
Сайт: https://www.wallarm.com/
Описание: Корпоративная платформа автоматизированного моделирования угроз и управления рисками на протяжении SDLC. Сопоставляет компоненты архитектуры с библиотеками угроз STRIDE, CAPEC, MITRE ATT&CK. С 2026 г. входит в ThreatModeler.
Категория: Моделирование угроз
Теги: #ThreatModeling #Foreign #Freemium #OnPremise #Cloud
Область применения: Архитектурные схемы, модели в форматах Open Threat Model (OTM), JSON, YAML, XML
Лицензия: Проприетарная (есть бесплатная версия Community)
Сайт: https://www.iriusrisk.com/
Описание: Бесплатное настольное приложение Microsoft. Анализирует DFD по методологии STRIDE и формирует отчёт об угрозах с рекомендациями.
Категория: Моделирование угроз
Теги: #ThreatModeling #Foreign #Free #OnPremise
Область применения: Диаграммы потоков данных (DFD)
Лицензия: Проприетарная (бесплатная)
Сайт: https://learn.microsoft.com/en-us/azure/security/develop/threat-modeling-tool
Описание: Кроссплатформенный инструмент моделирования угроз с открытым кодом. Строит DFD и выявляет угрозы по методологиям STRIDE, LINDDUN, CIA, DIE и PLOT4ai; работает как настольное и как веб-приложение.
Категория: Моделирование угроз
Теги: #ThreatModeling #Foreign #Free #OpenSource #OnPremise
Область применения: Диаграммы потоков данных (DFD), модели в формате JSON
Лицензия: Apache 2.0
Сайт: https://owasp.org/www-project-threat-dragon/
Описание: Фреймворк OWASP для подхода Threat Modeling as Code. Система описывается на Python, DFD, диаграммы последовательностей и отчёты об угрозах формируются автоматически.
Категория: Моделирование угроз
Теги: #ThreatModeling #Foreign #Free #OpenSource #OnPremise
Поддерживаемые языки: Python
Лицензия: MIT
Сайт: https://github.com/OWASP/pytm
Описание: ASPM-платформа, строящая граф рисков приложения по коду, конфигурациям и архитектуре. Приоритизирует уязвимости с учётом бизнес-контекста. Развивает защиту ИИ-разработки (Guardian Agent).
Категория: ASPM
Теги: #ASPM #Foreign #Paid #Cloud
Область применения: Репозитории GitHub, GitLab, Bitbucket, CI/CD-пайплайны (не зависит от языка)
Лицензия: Проприетарная
Сайт: https://apiiro.com/
Описание: Российская ASOC/ASPM-платформа. Объединяет результаты инструментов безопасности, автоматизирует триаж и дедупликацию, встраивает политику ИБ в процесс разработки.
Категория: ASPM
Теги: #ASPM #Russian #Paid #OnPremise
Область применения: Результаты сканеров, данные CI/CD и трекеров задач (не зависит от языка)
Лицензия: Проприетарная
Сайт: https://swordfish-security.ru/aspm
Описание: ASPM-платформа, агрегирующая результаты AppSec-инструментов (SAST, DAST, SCA, поиск секретов). Нормализует, дедуплицирует и приоритизирует уязвимости, интегрируется с трекерами задач. Более 400 интеграций.
Категория: ASPM
Теги: #ASPM #Foreign #Paid #Cloud
Область применения: Результаты сканеров, данные CI/CD и трекеров задач (через API и webhooks)
Лицензия: Проприетарная
Сайт: https://www.armorcode.com/
Описание: ASPM-платформа, безагентно восстанавливающая архитектуру приложения (микросервисы, базы данных, API). Связывает уязвимости кода с состоянием облачной среды.
Категория: ASPM
Теги: #ASPM #Foreign #Paid #Cloud
Поддерживаемые языки: Java, Node.js, Python, Go, C#, C++ (а также Docker, Kubernetes)
Лицензия: Проприетарная
Сайт: https://www.crowdstrike.com/en-us/platform/cloud-security/aspm/
Описание: Российская платформа баг-баунти с управляемым триажем отчётов и интеграцией в корпоративные процессы.
Категория: Bug Bounty
Теги: #BugBounty #Russian #Paid #Cloud
Область применения: Веб-порталы, API, мобильные приложения, облачная и сетевая инфраструктура
Лицензия: Проприетарная (SaaS)
Сайт: https://bi.zone/catalog/products/bug-bounty/
Описание: Независимая российская платформа баг-баунти, связывающая исследователей безопасности с компаниями.
Категория: Bug Bounty
Теги: #BugBounty #Russian #Paid #Cloud
Область применения: Веб-ресурсы, сервисы электронной коммерции, финтех
Лицензия: Проприетарная (SaaS)
Сайт: https://bugbounty.ru/
Описание: Российская платформа баг-баунти, ориентированная на подход результативной кибербезопасности и проверку недопустимых для бизнеса событий.
Категория: Bug Bounty
Теги: #BugBounty #Russian #Paid #Cloud
Область применения: Веб-приложения, мобильные приложения, внешняя инфраструктура, государственные и банковские сервисы
Лицензия: Проприетарная (SaaS)
Сайт: https://standoff365.com/
Описание: Платформа баг-баунти и краудсорсингового пентеста (PTaaS) с собственной таксономией уязвимостей VRT. Также предлагает Red Team as a Service.
Категория: Bug Bounty / PTaaS
Теги: #BugBounty #Foreign #Paid #Cloud
Область применения: Веб-приложения, мобильные приложения, API, инфраструктура
Лицензия: Проприетарная (SaaS)
Сайт: https://www.bugcrowd.com/
Описание: Платформа краудсорсинговой безопасности: баг-баунти, программы раскрытия уязвимостей (VDP), пентест и AI Red Teaming.
Категория: Bug Bounty
Теги: #BugBounty #Foreign #LeftRussia #Paid #Cloud
Область применения: Веб, мобильные приложения, API, IoT, облака, ИИ-системы
Лицензия: Проприетарная (SaaS)
Сайт: https://www.hackerone.com/
Описание: Платформа баг-баунти для Web3: смарт-контракты, DeFi-протоколы и блокчейн-инфраструктура.
Категория: Bug Bounty / Web3
Теги: #BugBounty #Foreign #Paid #Cloud
Область применения: Смарт-контракты (EVM, Solana, Move), блокчейн-узлы, криптокошельки
Лицензия: Проприетарная (SaaS)
Сайт: https://immunefi.com/
Описание: Европейская платформа баг-баунти с верификацией исследователей и соблюдением GDPR. Также предлагает PTaaS и управляемые программы раскрытия уязвимостей.
Категория: Bug Bounty
Теги: #BugBounty #Foreign #Paid #Cloud
Область применения: Веб-сервисы, SPA, GraphQL, микросервисы, мобильные приложения
Лицензия: Проприетарная (SaaS)
Сайт: https://www.intigriti.com/
Описание: Европейская платформа публичных и приватных программ баг-баунти. Также предлагает агентный пентест и управление поверхностью атаки.
Категория: Bug Bounty
Теги: #BugBounty #Foreign #Paid #Cloud
Область применения: Веб, мобильные приложения, API, IoT, внешний периметр
Лицензия: Проприетарная (SaaS)
Сайт: https://www.yeswehack.com/
Описание: Фреймворк автоматизации тестирования мобильных приложений (iOS, Android, Windows). Применяется в том числе для динамических проверок безопасности.
Категория: Тестирование мобильных приложений
Теги: #MAST #Foreign #Free #OpenSource #OnPremise
Поддерживаемые языки: Не зависит от языка программирования (тесты на Java, Python, JavaScript, C#, Ruby)
Лицензия: Apache 2.0
Сайт: https://appium.io/
Описание: Платформа оценки защищённости мобильных приложений: анализ бинарных файлов, поиск утечек данных, уязвимостей и небезопасных вызовов API. Также формирует SBOM и отслеживает копии приложения в магазинах.
Категория: MAST
Теги: #MAST #Foreign #Paid #Cloud
Область применения: Приложения Android и iOS
Лицензия: Проприетарная
Сайт: https://www.appknox.com/
Описание: Облачная система тестирования мобильных приложений с акцентом на безопасность бэкенд-API, утечки трафика и сторонние SDK.
Категория: MAST
Теги: #MAST #APISecurity #Foreign #Paid #Cloud
Область применения: Приложения Android и iOS
Лицензия: Проприетарная
Сайт: https://www.datatheorem.com/
Описание: Российская платформа анализа исходного кода и бинарных файлов (APK, IPA) мобильных приложений с привязкой к OWASP Mobile Top 10 и MASVS. Внесена в реестр российского ПО.
Категория: MAST
Теги: #MAST #Russian #Paid #OnPremise
Поддерживаемые языки: Java, Kotlin, Scala, Swift, Objective-C, Dart (Flutter)
Лицензия: Проприетарная
Сайт: https://derscanner.com/product/mobile-application-security-testing-mast/
Описание: Фреймворк оценки безопасности Android-приложений от Reversec (ранее WithSecure Labs). Взаимодействует с запущенным приложением и исследует его поверхность атаки.
Категория: MAST
Теги: #MAST #Foreign #Free #OpenSource #OnPremise
Область применения: Android-приложения, механизмы IPC (Intents, Content Providers)
Лицензия: BSD-3-Clause
Сайт: https://github.com/ReversecLabs/drozer
Описание: Фреймворк статического и динамического анализа безопасности мобильных приложений под Android, iOS и Windows.
Категория: MAST
Теги: #MAST #Foreign #Free #OpenSource #OnPremise
Поддерживаемые языки: Java, Kotlin, Objective-C, Swift, Smali, C/C++
Лицензия: GPL-3.0
Сайт: https://github.com/MobSF/Mobile-Security-Framework-MobSF
Описание: Платформа автоматизированного тестирования безопасности мобильных приложений (SAST, DAST, IAST) с интеграцией в CI/CD. Компания развивает открытые инструменты Frida и radare2.
Категория: MAST
Теги: #MAST #Foreign #Paid #Cloud
Область применения: Нативные и гибридные приложения Android и iOS
Лицензия: Проприетарная
Сайт: https://www.nowsecure.com/
Описание: Платформа автоматизированного SAST/DAST-сканирования iOS- и Android-приложений на уязвимости, утечки данных и вредоносные компоненты.
Категория: MAST
Теги: #MAST #Foreign #Freemium #Cloud
Область применения: Сборки приложений Android, iOS, HarmonyOS (APK, AAB, IPA)
Лицензия: Проприетарная
Сайт: https://www.ostorlab.co/
Описание: Статический анализатор исходного кода и APK-файлов Android-приложений на уязвимости. Проект не развивается.
Категория: MAST
Теги: #MAST #Foreign #Free #OpenSource #OnPremise
Поддерживаемые языки: Java, Smali, XML (Android Manifest)
Лицензия: Apache 2.0
Сайт: https://github.com/linkedin/qark
Описание: Корпоративный набор для проверки мобильных приложений (zScan) и их защиты в продакшене: обфускация (zShield), защита ключей (zKeyBox) и RASP (zDefend).
Категория: MAST / RASP
Теги: #MAST #RuntimeProtection #Foreign #Paid #Cloud
Область применения: Приложения Android и iOS
Лицензия: Проприетарная
Сайт: https://www.zimperium.com/
Описание: Статический анализатор конфигураций IaC и облачных ресурсов на безопасность и корректность настроек. Разработчик — Palo Alto Networks (изначально Bridgecrew).
Категория: Безопасность IaC / CSPM
Теги: #IaC #CloudSecurity #Foreign #Free #OpenSource #OnPremise
Область применения: Terraform, CloudFormation, Kubernetes, ARM, Bicep
Лицензия: Apache 2.0
Сайт: https://www.checkov.io/
Описание: Движок правил (policy as code) для управления безопасностью, соответствием требованиям и затратами в мультиоблачных средах. Инкубационный проект CNCF.
Категория: CSPM
Теги: #CloudSecurity #Foreign #Free #OpenSource #OnPremise
Область применения: Ресурсы AWS, Azure, Google Cloud (политики на YAML)
Лицензия: Apache 2.0
Сайт: https://cloudcustodian.io/
Описание: Облачный сервис безопасности Datadog: безагентное сканирование, аудит конфигураций (CSPM), анализ прав доступа (CIEM) и обнаружение угроз.
Категория: CSPM
Теги: #CloudSecurity #Foreign #Paid #Cloud
Область применения: AWS, Azure, Google Cloud, Kubernetes
Лицензия: Проприетарная
Сайт: https://www.datadoghq.com/product/cloud-security-management/
Описание: Решение для защиты облачных рабочих нагрузок (CWPP) и контроля конфигураций (CSPM) в мультиоблачных и гибридных средах. Базовый уровень (Foundational CSPM) предоставляется бесплатно.
Категория: CSPM / CWPP
Теги: #CloudSecurity #Foreign #LeftRussia #Freemium #Cloud
Область применения: Azure, AWS, Google Cloud, Kubernetes
Лицензия: Проприетарная
Сайт: https://www.microsoft.com/en-us/security/business/cloud-security/microsoft-defender-cloud
Описание: Корпоративная платформа Palo Alto Networks для постоянного контроля конфигураций, соответствия требованиям и безопасности облачных ресурсов. Преемник — платформа Cortex Cloud (с 2025 г.).
Категория: CSPM
Теги: #CloudSecurity #Foreign #Paid #Cloud
Область применения: AWS, Azure, Google Cloud, Alibaba Cloud, Kubernetes
Лицензия: Проприетарная
Сайт: https://www.paloaltonetworks.com/prisma/cloud
Описание: Инструмент аудита безопасности облачной инфраструктуры и проверки соответствия стандартам (CIS, GDPR, HIPAA и др.).
Категория: CSPM
Теги: #CloudSecurity #Foreign #Freemium #OpenSource #OnPremise #Cloud
Область применения: AWS, Azure, Google Cloud
Лицензия: Apache 2.0
Сайт: https://prowler.cloud/
Описание: Инструмент мультиоблачного аудита безопасности от NCC Group для поиска ошибок конфигурации.
Категория: CSPM
Теги: #CloudSecurity #Foreign #Free #OpenSource #OnPremise
Область применения: AWS, Azure, Google Cloud; в альфа-версии — Alibaba Cloud, OCI, Kubernetes, DigitalOcean
Лицензия: GPL-2.0
Сайт: https://github.com/nccgroup/ScoutSuite
Описание: CNAPP-платформа Tenable (бывший продукт Ermetic): аудит конфигураций, анализ прав доступа (CIEM), проверка IaC и защита облачных нагрузок.
Категория: CSPM / CIEM
Теги: #CloudSecurity #Foreign #LeftRussia #Paid #Cloud
Область применения: AWS, Azure, Google Cloud, Kubernetes
Лицензия: Проприетарная
Сайт: https://www.tenable.com/products/tenable-cloud-security
Описание: Облачная платформа безопасности (CNAPP/CSPM), безагентно выявляющая критические риски в мультиоблачной среде. С марта 2026 г. — часть Google Cloud.
Категория: CSPM / CNAPP
Теги: #CloudSecurity #Foreign #LeftRussia #Paid #Cloud
Область применения: AWS, Azure, Google Cloud, OCI, Kubernetes
Лицензия: Проприетарная
Сайт: https://www.wiz.io/
Описание: Инструмент экосистемы Kubernetes для генерации SBOM при выпуске проектов из исходного кода и контейнеров.
Категория: Генерация SBOM
Теги: #SBOM #Foreign #Free #OpenSource #OnPremise
Область применения: Исходный код на Go, образы Docker/OCI; экспорт в SPDX
Лицензия: Apache 2.0
Сайт: https://github.com/kubernetes-sigs/bom
Описание: Российская SCA-платформа. Генерирует, хранит и проверяет SBOM с учётом требований отечественных регуляторов. Внесена в реестр российского ПО.
Категория: SCA / Управление SBOM
Теги: #SCA #SBOM #Russian #Paid #OnPremise
Поддерживаемые языки: Java, Python, JavaScript/TypeScript, Go, PHP, C#, Ruby, C/C++ (экспорт в CycloneDX)
Лицензия: Проприетарная
Сайт: https://codescoring.ru/
Описание: Инструмент подписи образов контейнеров, артефактов и SBOM. Позволяет привязать SBOM к образу и исключить подмену в цепочке поставок.
Категория: Цифровая подпись / Подпись SBOM
Теги: #SupplyChain #SBOM #Foreign #Free #OpenSource #OnPremise
Область применения: Образы OCI, аттестации in-toto
Лицензия: Apache 2.0
Сайт: https://github.com/sigstore/cosign
Описание: Корпоративная платформа хранения, обогащения и управления SBOM для контроля уязвимостей и лицензионных рисков.
Категория: Управление SBOM
Теги: #SBOM #SupplyChain #Foreign #Paid #Cloud
Область применения: SBOM в форматах CycloneDX 1.2–1.7 и SPDX 2.2–3.0.1
Лицензия: Проприетарная
Сайт: https://www.cybeats.com/sbom-studio
Описание: Утилита экосистемы OWASP CycloneDX для создания, валидации, конвертации, сравнения, подписи и слияния SBOM.
Категория: Генерация SBOM
Теги: #SBOM #Foreign #Free #OpenSource #OnPremise
Область применения: CycloneDX, SPDX (JSON, XML)
Лицензия: Apache 2.0
Сайт: https://github.com/CycloneDX/cyclonedx-cli
Описание: Решение Docker, которое формирует SBOM по слоям образа, сопоставляет компоненты с уязвимостями и предлагает обновления базового образа. Участникам программы Docker-Sponsored Open Source тариф Team предоставляется бесплатно.
Категория: Генерация SBOM
Теги: #SBOM #ContainerSecurity #Foreign #LeftRussia #Freemium #FreeForOSS #Cloud
Область применения: Образы Docker/OCI; экспорт в SPDX, CycloneDX
Лицензия: Проприетарная
Сайт: https://www.docker.com/products/docker-scout/
Описание: Платформа безопасности приложений: SCA с анализом достижимости (reachability), AI SAST, поиск секретов и проверка контейнеров. Показывает, вызывается ли уязвимый код компонента на самом деле.
Категория: SCA / Управление SBOM
Теги: #SCA #SBOM #SupplyChain #Foreign #Paid #Cloud
Поддерживаемые языки: Python, JavaScript/TypeScript, Java, Go, C/C++, .NET, Ruby, PHP, Rust, Kotlin, Swift, Scala
Лицензия: Проприетарная
Сайт: https://www.endorlabs.com/
Описание: Платформа управления open source-компонентами с формированием SBOM, анализом транзитивных зависимостей и аудитом лицензий.
Категория: SCA / Управление SBOM
Теги: #SCA #SBOM #Foreign #Freemium #Cloud
Поддерживаемые языки: Более 20 языков программирования
Лицензия: Проприетарная
Сайт: https://fossa.com/
Описание: CLI-сканер уязвимостей, принимающий готовый SBOM на вход и выдающий отчёт по CVE без повторного анализа файловой системы.
Категория: SCA / Анализ SBOM
Теги: #SCA #SBOM #Foreign #Free #OpenSource #OnPremise
Область применения: SBOM в форматах SPDX, CycloneDX, Syft JSON
Лицензия: Apache 2.0
Сайт: https://github.com/anchore/grype
Описание: Инкубационный проект OpenSSF, созданный Google и Kusari. Объединяет SBOM, подписи и VEX-документы в граф связей и рисков цепочки поставок ПО.
Категория: Анализ SBOM
Теги: #SBOM #SupplyChain #Foreign #Free #OpenSource #OnPremise
Область применения: SPDX, CycloneDX, SLSA, in-toto
Лицензия: Apache 2.0
Сайт: https://guac.sh/
Описание: Фреймворк защиты целостности цепочки поставок ПО. Формирует аттестации, привязывающие SBOM к конкретному процессу сборки.
Категория: Безопасность конвейера / Аттестация SBOM
Теги: #CICD #SBOM #SupplyChain #Foreign #Free #OpenSource #OnPremise
Область применения: Метаданные сборки и аттестации
Лицензия: Apache 2.0
Сайт: https://in-toto.io/
Описание: SaaS-платформа управления SBOM. Позволяет поставщикам и заказчикам обмениваться спецификациями, отслеживать уязвимости и генерировать VEX-документы.
Категория: Управление SBOM
Теги: #SBOM #SupplyChain #Foreign #Paid #Cloud
Область применения: SBOM в форматах CycloneDX и SPDX
Лицензия: Проприетарная
Сайт: https://www.manifestcyber.com/
Описание: Кроссплатформенная CLI-утилита Microsoft для автоматической генерации SBOM в CI/CD. Также проверяет корректность SBOM.
Категория: Генерация SBOM
Теги: #SBOM #Foreign #Free #OpenSource #OnPremise
Область применения: Пакеты npm, NuGet, PyPI, Maven, Cargo, Go и др.; экспорт в SPDX 2.2 и 3.0
Лицензия: MIT
Сайт: https://github.com/microsoft/sbom-tool
Описание: Набор инструментов для автоматизации проверок лицензий и безопасности open source-зависимостей с формированием SBOM.
Категория: Генерация SBOM
Теги: #SBOM #SCA #Foreign #Free #OpenSource #OnPremise
Область применения: Проекты на Gradle, Maven, npm, pip, Yarn и др.
Лицензия: Apache 2.0
Сайт: https://oss-review-toolkit.org/
Описание: Платформа централизованного хранения SBOM и непрерывного анализа компонентов на риски в масштабах организации.
Категория: SCA / Управление SBOM
Теги: #SCA #SBOM #Foreign #Free #OpenSource #OnPremise
Область применения: SBOM в формате CycloneDX (компоненты на любых языках)
Лицензия: Apache 2.0
Сайт: https://dependencytrack.org/
Описание: CLI-инструмент генерации SBOM в формате SPDX (Linux Foundation) по файлам зависимостей проекта. Проект не развивается: репозиторий архивирован в январе 2025 г., авторы рекомендуют Trivy или Syft.
Категория: Генерация SBOM
Теги: #SBOM #Foreign #Free #OpenSource #OnPremise
Поддерживаемые языки: Go, Rust, PHP, Node.js, Python, Ruby, Java, Swift
Лицензия: Apache 2.0
Сайт: https://github.com/opensbom-generator/spdx-sbom-generator
Описание: CLI-инструмент и библиотека на Go для извлечения сведений об установленных пакетах и генерации SBOM из образов контейнеров и файловых систем.
Категория: SCA / Генерация SBOM
Теги: #SCA #SBOM #Foreign #Free #OpenSource #OnPremise
Область применения: Образы Docker/OCI, файловые системы; экспорт в CycloneDX, SPDX, Syft JSON
Лицензия: Apache 2.0
Сайт: https://github.com/anchore/syft
Описание: Утилита аудита образов контейнеров. Анализирует каждый слой и формирует SBOM с указанием шага, на котором добавлен пакет.
Категория: Генерация SBOM
Теги: #SBOM #ContainerSecurity #Foreign #Free #OpenSource #OnPremise
Область применения: Образы Docker/OCI; экспорт в SPDX
Лицензия: BSD-2-Clause
Сайт: https://github.com/tern-tools/tern
Описание: Сканер уязвимостей со встроенной генерацией SBOM при анализе кода и контейнеров.
Категория: SCA / Безопасность IaC / Генерация SBOM
Теги: #SCA #IaC #ContainerSecurity #SBOM #Foreign #Free #OpenSource #OnPremise
Область применения: Код, образы контейнеров; экспорт в SPDX, CycloneDX, GitHub Dependency Graph
Лицензия: Apache 2.0
Сайт: https://trivy.dev/
Описание: CLI-утилита для создания, объединения и применения VEX-документов. Позволяет помечать уязвимости в SBOM как неэксплуатируемые и снижать шум.
Категория: Анализ SBOM
Теги: #SBOM #Foreign #Free #OpenSource #OnPremise
Область применения: OpenVEX (а также фильтрация результатов в формате SARIF)
Лицензия: Apache 2.0
Сайт: https://github.com/openvex/vexctl


0
0
0


0